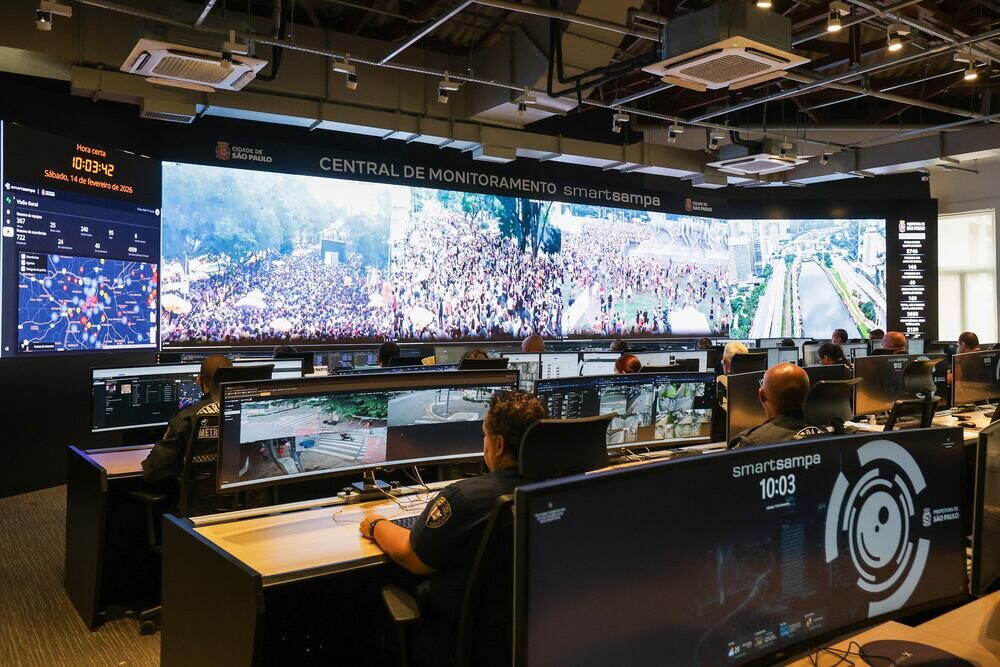
Dados de acesso ao Smart Sampa, plataforma de videomonitoramento da Prefeitura de São Paulo, estariam circulando em repositórios na internet desde 2024. A revelação, feita por um especialista em cibersegurança, sugere que as falhas de proteção no sistema são anteriores aos episódios de vazamento noticiados recentemente, que expuseram logins e senhas com potencial para acessar imagens de mais de 58 mil câmeras, incluindo dispositivos instalados em creches, escolas e postos de saúde.
Origem das falhas e a atuação de malwares
O pesquisador Davi Mikael, profissional com 13 anos de atuação na área de segurança da informação, identificou ao menos 15 credenciais associadas à plataforma em uma base de dados indexada. Segundo o especialista, o vazamento teria ocorrido a partir de outubro de 2024, pouco tempo após o lançamento do programa. A suspeita é de que as informações tenham sido capturadas por meio de infostealers, softwares maliciosos que furtam senhas e cookies de navegação diretamente das máquinas das vítimas.
“Não significa que todas essas credenciais ainda funcionem, mas exige investigar quais estavam válidas, por quanto tempo ficaram expostas e se foram utilizadas por terceiros”, explicou o especialista.
Posicionamento da Prefeitura e medidas de segurança
Em nota, o poder municipal negou a existência de fragilidades estruturais no Smart Sampa. A Prefeitura atribuiu o ocorrido a uma conduta isolada, afirmando: “O que houve foi um vazamento ilegal de dados por parte de um servidor entre os mais de 7.500 agentes de segurança”. O caso está sendo apurado pela Corregedoria da Guarda Civil Metropolitana e pela Polícia Civil. O prefeito Ricardo Nunes declarou que o município monitorava acessos indevidos como uma “isca” e anunciou a implementação de reconhecimento facial para reforçar o controle de acesso, medida que se soma à autenticação multifatorial.
Críticas à transparência do sistema
Sobre a gestão das vulnerabilidades, Davi Mikael destacou a necessidade de maior rigor técnico e transparência. “Encontrar vulnerabilidades é comum. A falta de testes de segurança frequentes pode fazer com que elas permaneçam desconhecidas por mais tempo. O que não pode ser tratado como normal é tentar esconder falhas em um sistema tão crítico, em vez de corrigi-las e prestar contas sobre as medidas adotadas”. O pesquisador também apontou a exposição de uma página de login de uma VPN, reforçando: “A página de login da VPN está acessível na internet. Isso, por si só, não comprova uma vulnerabilidade, mas, em um sistema tão crítico, é necessário esclarecer quais medidas restringem e protegem esse acesso”.
Cautela técnica e perícia judicial
Outros especialistas em segurança digital recomendam cautela ao analisar os dados expostos. Leonardo Cardoso, diretor da TI Safe, observa que a veracidade do material precisa de comprovação técnica. “Isso pode ser, de fato, uma prova, ou pode ser um arquivo-texto criado por alguém com conhecimento. Para ter fé pública, seria necessária uma perícia muito mais aprofundada ou ter mais provas contundentes”, pontua. No mesmo sentido, o especialista André Uchoa afirma: “As imagens não permitem afirmar, sem sombra de dúvidas, que as informações são verdadeiramente dados vazados do Smart Sampa”. Ele complementa: “Mas os dados podem ser verdadeiros. Em algumas situações, os golpistas expõem um pedaço dos dados vazados, verdadeiros ou não, para tentar vendê-los para outros fraudadores”.
Diante do impasse, o Tribunal de Justiça de São Paulo autorizou a realização de uma perícia técnica independente para avaliar os protocolos de segurança do sistema. Paralelamente, a Agência Nacional de Proteção de Dados (ANPD) notificou a Prefeitura de São Paulo, dando um prazo de cinco dias úteis para esclarecimentos sobre o caso, que pode resultar em sanções administrativas.